Mehr lesen ->
 8 Min
Die Elliptic Curve Cryptography (deutsch: Elliptische Kurven-Kryptografie) wird der nächste Standard in der Branche werden. Finden Sie heraus, warum das so ist und bleiben Sie so in puncto Sicherheitsoptimierungen auf dem Laufenden.

Ob Surfen im Internet, Datentransfer, Banktransaktionen oder Messaging-Apps – das Internet ist ein Ozean voll mit sensiblen oder persönlichen Daten. Sicherheitsexperten haben intensiv daran gearbeitet, Technologien zu entwickeln, die Hacker abwehren können. Die Informatik hat die Verschlüsselung eingeführt, um Informationen durch mathematische Kodierung zu sichern. Hinter ihrer Funktionsweise stehen Algorithmen, die sich über eine tausendjährige Geschichte entwickelt haben.
Wozu also auch noch Encryption? Die immense, stetig wachsende Nutzung des globalen Internets macht es einfach erforderlich, besonders sichere Lösungen einzusetzen. Nachdem die RSA-Verschlüsselung, die auf privaten und öffentlichen Schlüsseln beruht, jahrzehntelang Standard war, bietet die Elliptic Curve Cryptography nun die gleiche Sicherheit mit deutlich kürzeren Schlüsseln. Weder RSA noch ECC halten jedoch einem künftigen großen Quantencomputer stand, weshalb das NIST im August 2024 seine ersten Standards für Post-Quanten-Kryptographie verabschiedet hat.
Die Elliptic Curve Cryptography (ECC) gilt inzwischen als einer der robustesten Verschlüsselungstypen und ist zu einem wertvollen Verbündeten für die Cybersicherheit geworden. Wir laden Sie ein, diesen Artikel zu lesen, um eine detaillierte Einführung in die ECC-Verschlüsselung zu erhalten und zu verstehen, warum sie zu einem festen Bestandteil der Internetsicherheit geworden ist, zum Beispiel als obligatorisches Schlüsselaustauschverfahren in TLS 1.3.
Encryption ist die Standardmaßnahme zum Schutz der Kommunikation im digitalen Ökosystem. Das umfassende Schutzschild reicht von HTTPS-Verbindungen bis zu Daten, die innerhalb von Rechenzentren übertragen werden.
Encryption gehört zu einer uralten Wissenschaft, der Kryptographie, und ist ein Verfahren zur Verschlüsselung von Informationen. Sie wird seit Jahrhunderten eingesetzt, um eine Nachricht in einen unverständlichen Chiffretext umzuwandeln, den nur Befugte entziffern können. Damals wie heute soll damit verhindert werden, dass Unbefugte auf wichtige Informationen oder Mitteilungen zugreifen können.
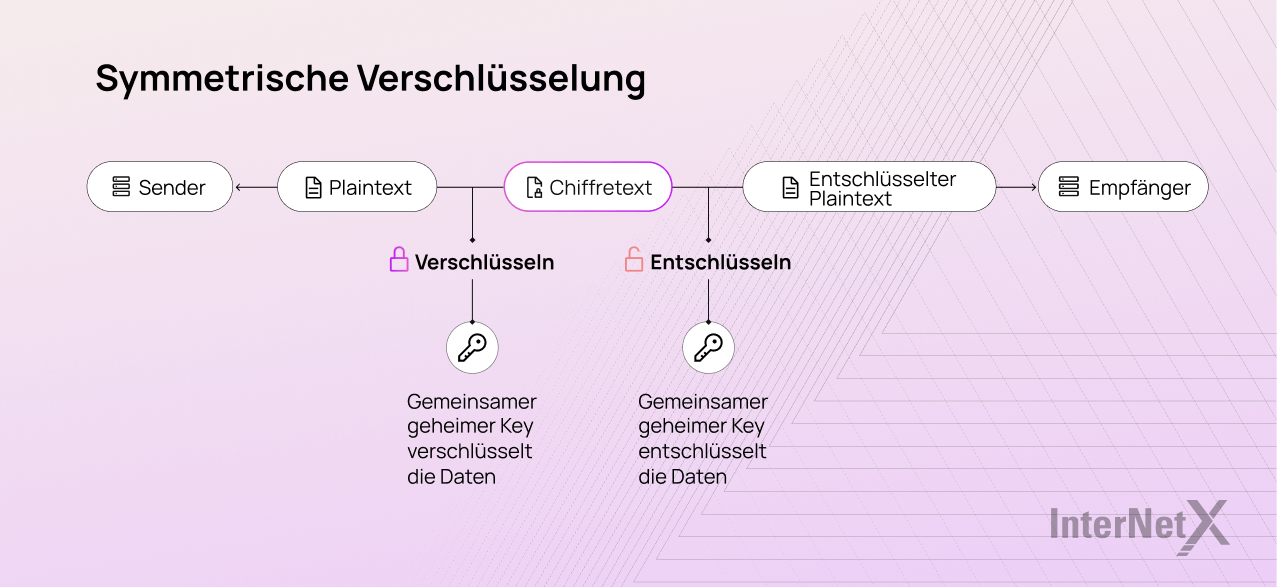
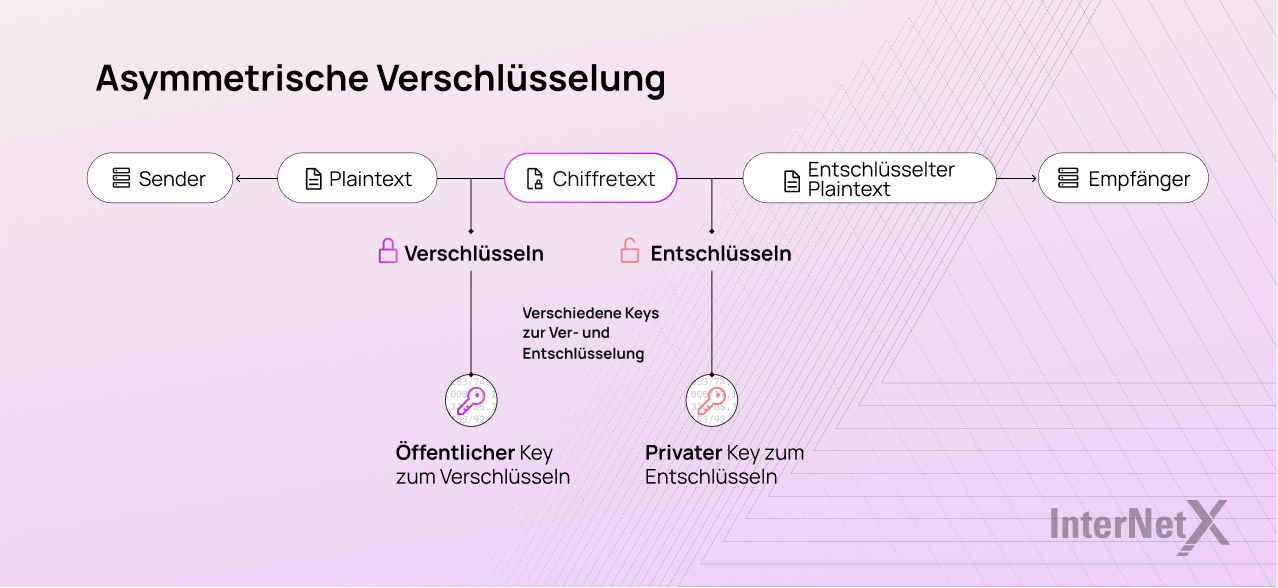
Wir unterscheiden zwischen zwei heute weit verbreiteten Formen der Verschlüsselung: der symmetrischen und der asymmetrischen Verschlüsselung. Die Unterscheidung liegt darin, ob derselbe Schlüssel sowohl für die Ver- wie auch die Entschlüsselung verwendet wird oder verschiedene Keys genutzt werden.
Teilen Absender und Empfänger einen einzigen Schlüssel, spricht man von symmetrischer Kryptographie. Ein einziger Schlüssel wird verwendet, um die Nachricht sowohl zu verschlüsseln als auch zu entschlüsseln. Im Vergleich zu anderen Arten der Verschlüsselung funktioniert diese schnell und einfach.
Bekannte Beispiele einer symmetrischen Verschlüsselung sind:
Asymmetrische Algorithmen verwenden zwei voneinander abhängige Schlüssel, einen öffentlichen und einen privaten, einen zum Verschlüsseln und einen zum Entschlüsseln der Daten. Der Empfänger kennt beide Schlüssel, den privaten und den öffentlichen. Den privaten Key, den er zur Entschlüsselung benötigt, sollte er niemals an Dritte weitergeben. Der öffentliche Schlüssel wird vom Absender verwendet, um die Nachricht zu verschlüsseln. Eine der häufigsten Anwendungen der asymmetrischen Kryptografie ist das digitale Signieren eines Zertifikats, um die Authentizität eines Dokuments oder die Integrität einer Nachricht zu überprüfen.
Beispiele einer asymmetrischen Verschlüsselung sind:
Secure Sockets Layer (SSL) und das Nachfolgeprotokoll, Transport Layer Security (TLS), sind Verschlüsselungsprotokolle, um Daten im Internet oder im Computernetzwerk zu schützen. SSL 3.0 wurde 2015 für veraltet erklärt, daher werden heutige TLS/SSL-Zertifikate tatsächlich mit TLS verwendet.
Ein TLS/SSL-Zertifikat für eine Domain ist zum Standard für die meisten Webbrowser und Server geworden. Beide Verschlüsselungsprotokolle können sowohl das symmetrische wie auch das asymmetrische Modell nutzen, verfolgen aber unterschiedliche Ziele beim Schutz des Internets: Während die symmetrische Verschlüsselung den Datenaustausch innerhalb einer Sitzung schützt, sorgt die asymmetrische Verschlüsselung für eine sichere Kommunikation zwischen Client und Server.
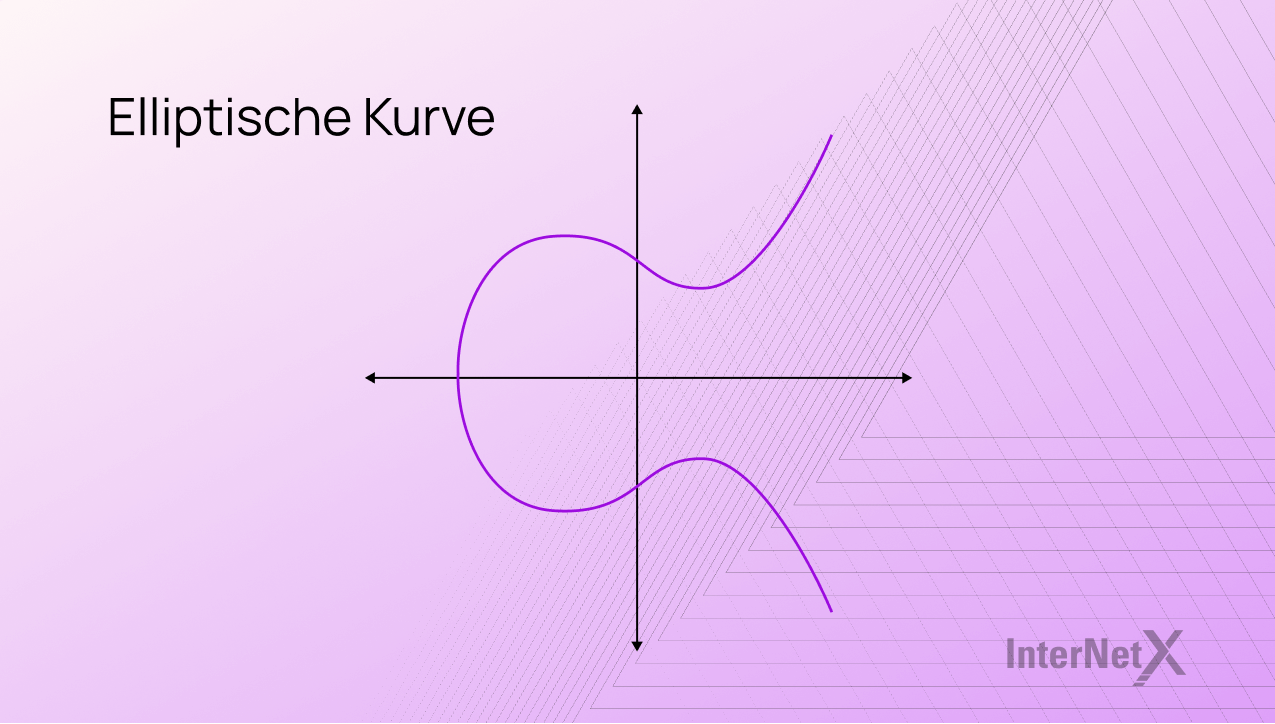
Verschlüsselungsalgorithmen mit elliptischen Kurven werden seit etwa 2004/2005 in großem Umfang eingesetzt. Die Verwendung von ECC in der Informatik hat sich als robustere Alternative zu Systemen mit öffentlichen Schlüsseln wie RSA, DSA und Diffie-Hellman etabliert. Eine der bekanntesten Anwendungen ist wahrscheinlich der Elliptic Curve Digital Signature Algorithm (ECDSA). ECC ist eine Form der Public-Key-Kryptographie oder der asymmetrischen Verschlüsselung, die mit einem privaten und einem öffentlichen Schlüssel frei verfügbar ist.
ECC beruht auf der Schwierigkeit, das diskrete Logarithmusproblem auf einer elliptischen Kurve zu lösen, während RSA auf der Schwierigkeit beruht, sehr große Zahlen zu faktorisieren. Je größer die Kurve ist, desto höher ist die Sicherheit. Da das Problem der elliptischen Kurve bei gleicher Schlüssellänge deutlich schwerer zu lösen ist, kann ECC kürzere Schlüssel verwenden, was die Leistung digitaler Zertifikate verbessert. Das macht ECC für viele User besonders attraktiv.
Das National Institute of Standards and Technology (NIST) spezifiziert ECC im Federal Information Processing Standard FIPS 186-5 und in SP 800-186, die beide im Februar 2023 veröffentlicht wurden; auch die National Security Agency hat ECC genehmigt. Die Übernahme dieser starken Kryptographie wird uns helfen, eine höhere Sicherheitsstufe zu erreichen.
ECC umfasst viele Gruppen von Algorithmen für die digitale Signatur, die Verschlüsselung und das Key Agreement. Das bekannteste Signaturverfahren, das elliptische Kurven verwendet, ist der Elliptic Curve Digital Signature Algorithm (ECDSA) – ein alternatives Verschlüsselungssystem zum klassischen Digital Signature Algorithm (DSA). Zum ersten Mal vorgestellt wurde es von Scott Vanstone.
ECDSA wird häufig zum Signieren von Software verwendet, und Bitcoin sowie andere Blockchains nutzen ECDSA-Schlüsselpaare zum Signieren von Kryptowährungstransaktionen. Dank der kürzeren Keylänge und seiner hohen Effizienz ist ECDSA sehr beliebt geworden.
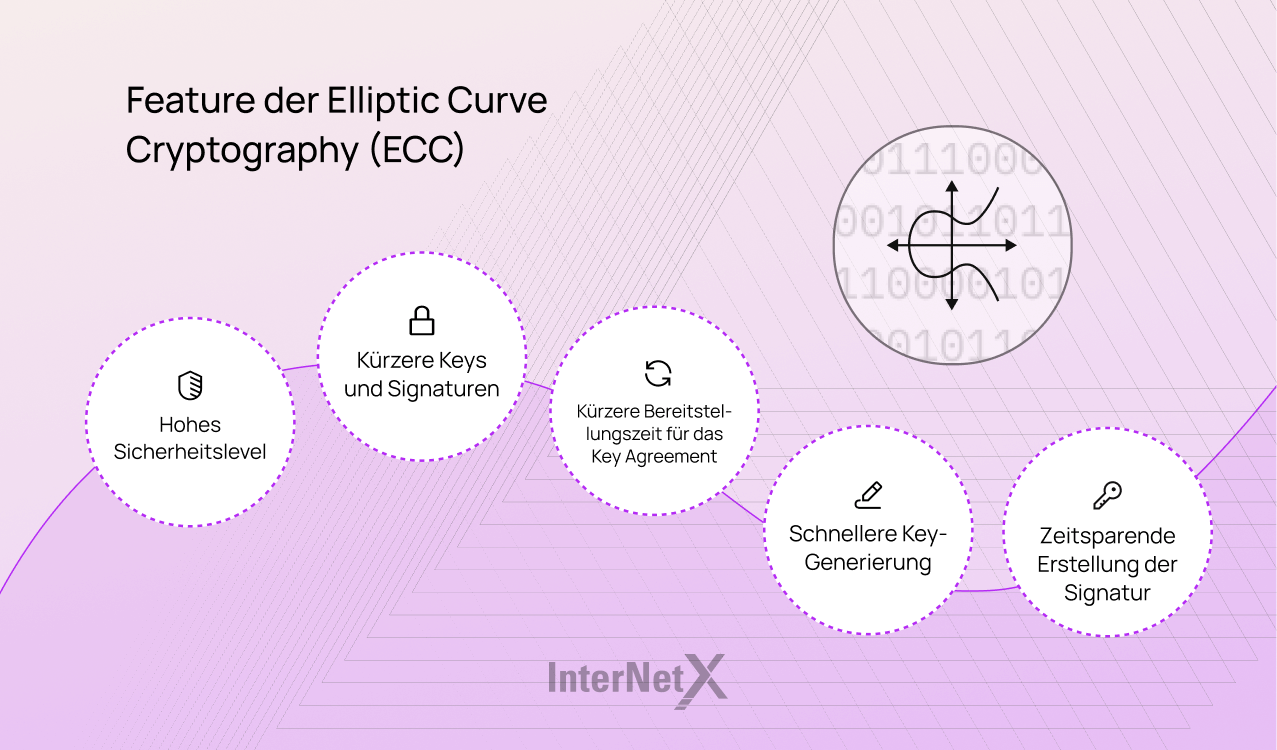
ECC wird seit vielen Jahren erfolgreich in Internetprotokollen eingesetzt, zum Beispiel seit 2006 in TLS, und hat sich als zuverlässige und leistungsfähige Lösung erwiesen. Diese neue Verschlüsselungsmethode bietet die richtigen Features für unsere digitale Welt mit ihren umfangreichen Datentransfers. Sie garantiert ein höheres Maß an Sicherheit, bessere Leistung und kürzere Keys für eine höhere Geschwindigkeit.
Die kürzeren Keys benötigen weniger Rechenleistung; das sorgt für sicherere und schnellere Verbindungen. Ein 256-Bit-ECC-Schlüssel z. B. bietet das gleiche Sicherheitsniveau wie ein 3072-Bit-RSA-Schlüssel. Dieser Punkt ist besonders wichtig in einer Welt, in der User überwiegend über mobile Geräte wie Smartphones und Tablets im Internet surfen.
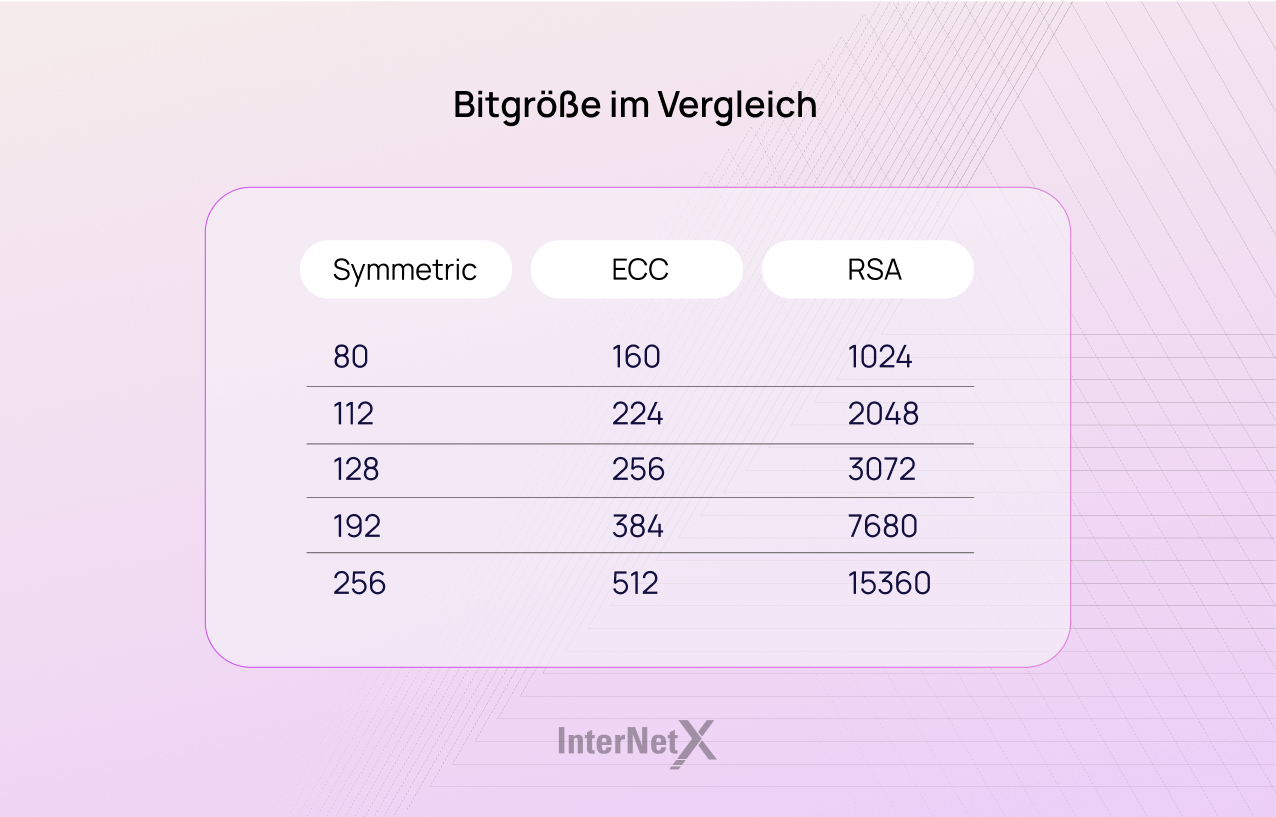
Digitale Zertifikate mit ECC haben mehrere Vorteile. Im Allgemeinen sind sie ressourcenschonender, schneller und sicherer als RSA-Zertifikate. RSA-Keys sind riesig, fast unüberschaubar. Der derzeitige Standard liegt bei 2.048 Bit, obwohl einige bis auf 4.096 Bit gehen. Werfen wir einen detaillierten Blick auf die Vorteile von ECC.
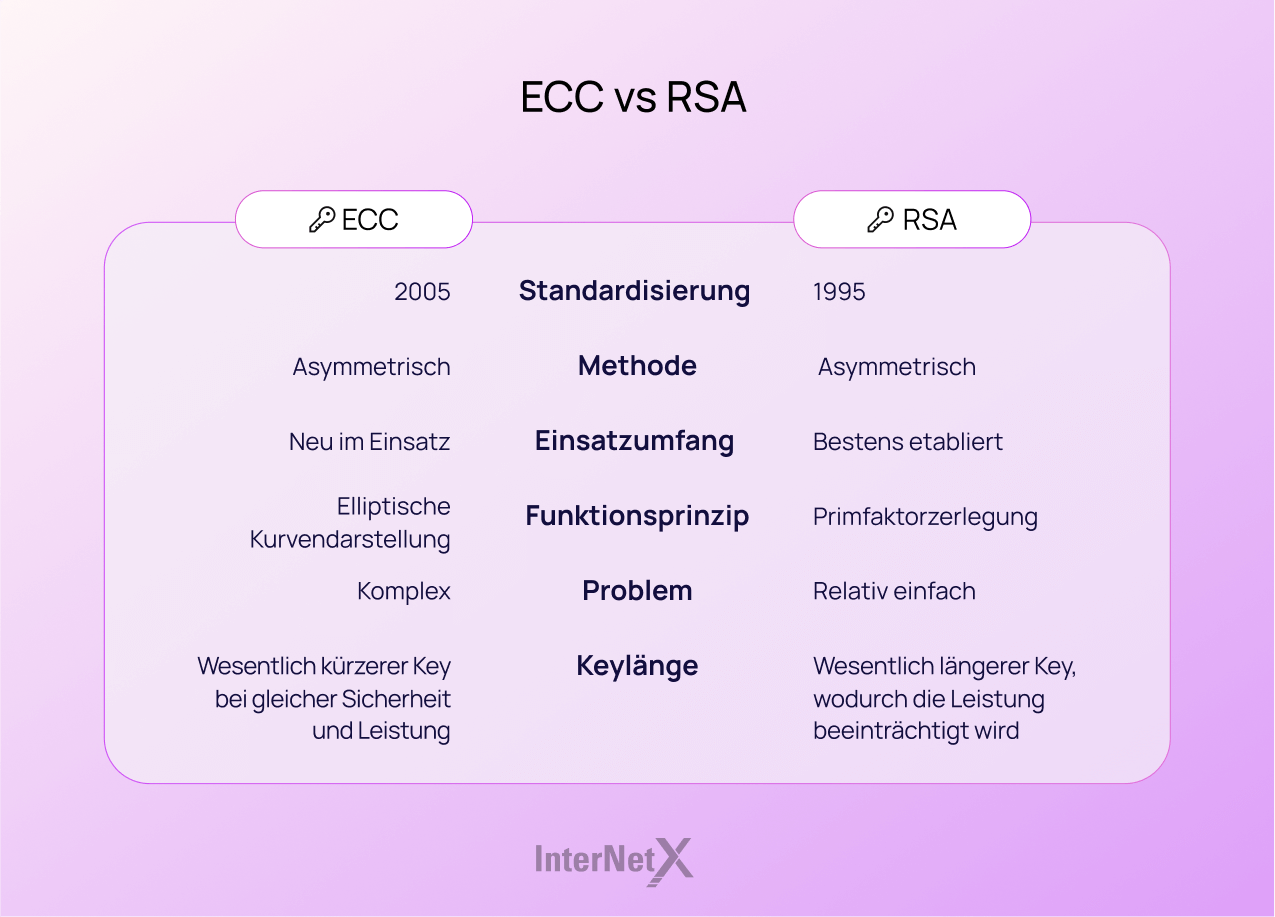
Auch wenn ECC eine hervorragende Alternative zum traditionellen Public-Key-Verfahren darstellt, gibt es im Vergleich zur RSA-Verschlüsselung dennoch einige Nachteile.
ECC ist komplexer und es könnte schwierig sein, es sicher einzurichten. Dies erhöht die Wahrscheinlichkeit von Implementierungsfehlern – das würde die Sicherheit des Algorithmus verringern. Das Verständnis des EC-basierten Protokolls erfordert eine Menge an algebraischen und geometrischen Kenntnissen.
Welches Sicherheitsniveau bietet ECC? Es gibt Möglichkeiten, ECC anzugreifen und mögliche Schwachstellen auszunutzen. So können beispielsweise Side-Channel-Angriffe oder Twist-Security-Attacken die Sicherheit privater Schlüssel aushebeln. Durch geeignete Gegenmaßnahmen, wie die Validierung von Parametern und die Wahl einer geeigneten Kurve, können diese Bedrohungen abgeschwächt werden. Obwohl ECC keinen 100%igen Schutz bieten kann, bleibt es dennoch eine äußerst effektive und sichere Methode.
Elliptic Curve Cryptography ist eines der effizientesten Public-Key-Systeme, die heute breit im Einsatz sind. TLS/SSL-Zertifikate mit ECC sind ideal, um Ihr Unternehmen auszubauen. Die beste Leistung bringen sie in Szenarien, in denen die Serverlast kritisch ist und Website- oder App-Nutzer ECC-Key-kompatibel sind.
Bei InterNetX steht Ihnen diese Technologie für all Ihre Web-, Mobile- und Desktop-Anwendungen zur Verfügung.
Mehr über digitale Zertifikate mit ECC


No Spam.
Just Quality Content.