Mehr lesen ->
 13 Min
Registry-Lock ist der stärkste verfügbare Schutz für Ihre Domains, direkt auf Registry-Ebene angewendet und nicht innerhalb Ihres Registrar-Accounts. Dieser Leitfaden erklärt, wie er funktioniert, wie er sich von einem Registrar- oder Transfer-Lock unterscheidet, welche Domains ihn benötigen und wann der zusätzliche Aufwand gerechtfertigt ist.

Ein Registry-Lock existiert, um Ihre geschäftskritischen Domains zu schützen. Ein Domain-Hijacking kündigt sich selten an und ein Angreifer, der Ihre Registrar-Zugangsdaten abgephisht hat, könnte Ihre primären Domains, E-Mails und TLS/SSL-Zertifikate umleiten. Ein Registry-Lock ist die stärkste Schutzmaßnahme auf Registry-Ebene für Ihre wichtigsten Domains. Anders als die Schutzmaßnahmen auf Account-Ebene hält er stand, selbst wenn Ihr Registrar-Login bereits kompromittiert wurde.
Dieser Leitfaden erklärt, was ein Registry-Lock ist, wie er funktioniert, wie er sich von einem Registrar- oder Transfer-Lock unterscheidet und wie er in eine mehrschichtige Domain-Sicherheitsstrategie passt. Erfahren Sie, wie wir das bei InterNetX handhaben.
Ein Registry-Lock ist eine Sicherheitsmaßnahme, die direkt bei der Registry angewendet wird – der Organisation, die eine TLD betreibt. Er blockiert jede Änderung an einer Domain, bis die Anfrage manuell über einen separaten Out-of-Band-Kanal verifiziert wurde.
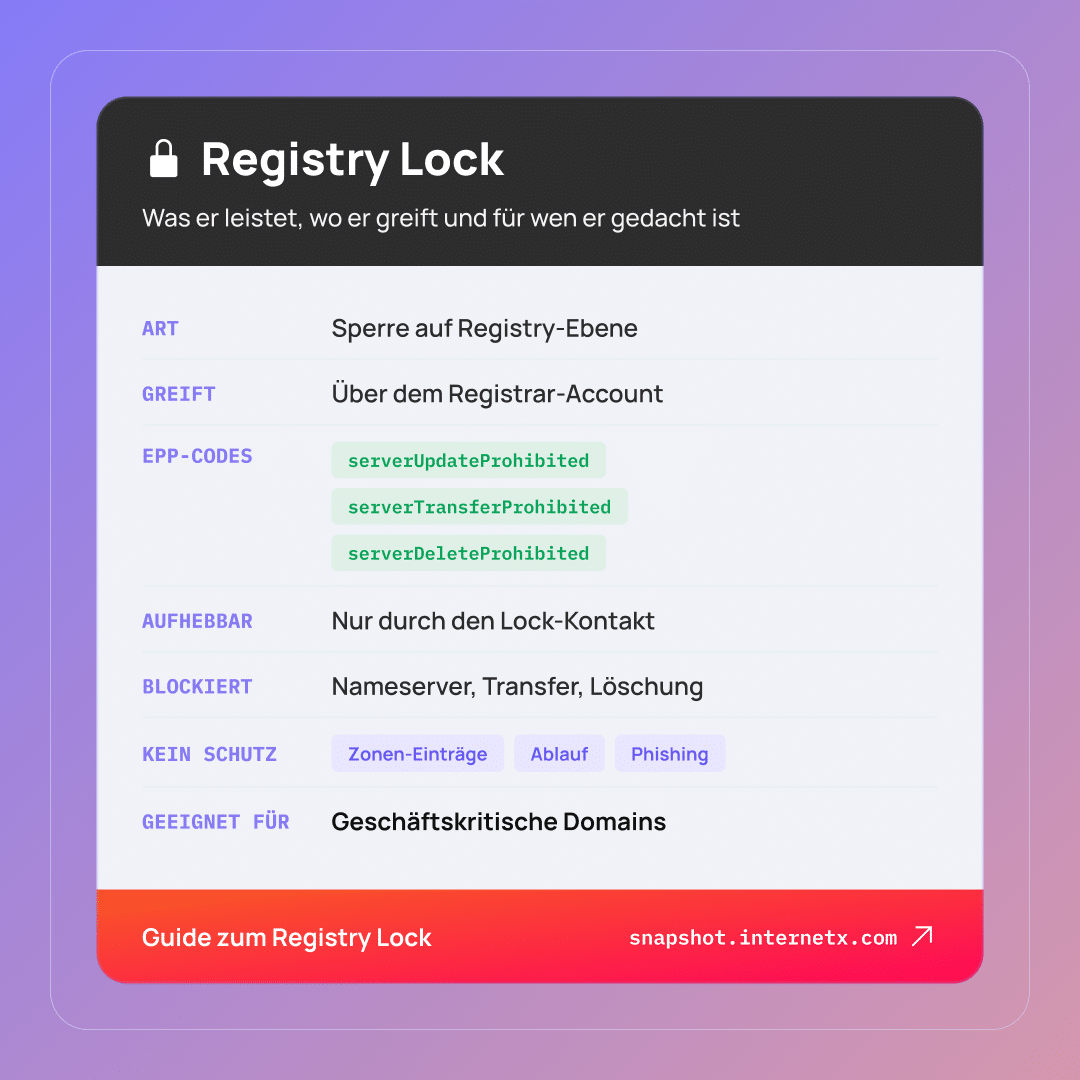
Vielleicht kennen Sie Sicherheitsmaßnahmen auf Registrar-Ebene. Sie sind in der Regel in Ihrem Account angesiedelt: Passwörter, Multi-Faktor-Authentifizierung oder der Registrar-Lock. Ein Registry-Lock befindet sich eine Ebene höher: bei der Registry. Da der Lock oberhalb des Registrars sitzt, hält er stand, selbst wenn jemand in Ihren Registrar-Account eingedrungen ist. So verhindert ein Registry-Lock unautorisierte Nameserver- und DNS-Delegationsänderungen, Transfers zu einem anderen Registrar, Änderungen an Registranten- oder Kontaktdaten sowie die Löschung der Domain. Es kann nichts geändert werden, bis eine vorab festgelegte, autorisierte Person die Änderung über einen manuellen Prozess bestätigt.
Sie sollten nicht auf jeder Domain in Ihrem Portfolio einen Registry-Lock haben. Er ist eine Sicherheitsmaßnahme, die Sie auf eine kleine Anzahl von Domains anwenden sollten: auf jene, deren Verlust Sie sich nicht leisten können, weil sie mit geschäftskritischen Assets verbunden sind.
Der Wert eines Registry-Locks wird greifbar, wenn Sie sich anschauen, wie Domain-Hijackings bei einigen Unternehmen tatsächlich abgelaufen sind.
Die geschäftlichen Auswirkungen des Verlusts einer primären Domain sind kritisch. Er kann Ihre Website zum Erliegen bringen, Ihre Unternehmens-E-Mails umleiten, die SSL/TLS-Vertrauenskette unterbrechen, die Kundenverbindungen absichert, und Ihre Marke in die Hände desjenigen legen, der nun das DNS kontrolliert. Zudem können Kundendaten abgefangen und Zahlungsströme umgeleitet werden. Die Wiederherstellung ist langwierig und der Schaden für die Marke ist öffentlich. Unser Leitfaden zu Domain-Hijacking und was zu tun ist, wenn es passiert, zeigt, wie schwierig es ist, eine gestohlene Domain zurückzuerlangen.
Der aktuellste IDC Global DNS Threat Report stellte fest, dass rund 90 % der Unternehmen bereits einen DNS-Angriff erlebt hatten, mit durchschnittlichen Kosten von rund 1,1 Millionen US-Dollar pro Vorfall. Die Bedrohung ist systemisch und der Grund, warum so viele dieser Angriffe erfolgreich sind, liegt darin, dass sie genau die Lücke ausnutzen, die die Sicherheit auf Account-Ebene nicht schließen kann. Die Maßnahme, die diese Lücke schließt, ist die Out-of-Band-Verifizierung bei der Registry. Genau das bietet ein Registry-Lock.
Um die Mechanik hinter einem Registry-Lock zu verstehen, müssen Sie wissen, wie Registrare und Registrys miteinander kommunizieren. Sie kommunizieren über das Extensible Provisioning Protocol (EPP). EPP ist die standardisierte Sprache, definiert in IETF RFC 5731 für das Domain-Name-Mapping, die ein Registrar verwendet, um einer Registry mitzuteilen, dass eine Domain registriert, aktualisiert, transferiert oder gelöscht werden soll. Wenn Sie Ihre Nameserver in Ihrem Kontrollpanel ändern, übersetzt Ihr Registrar diese Aktion in einen EPP-Befehl und sendet ihn an die Registry. Die Registry prüft die Statuscodes der Domain und führt den Befehl entweder aus oder lehnt ihn ab.
EPP-Statuscodes gibt es in zwei Gruppen und der Unterschied zwischen ihnen ist der Unterschied zwischen einem Registrar-Lock und einem Registry-Lock.
Da der Registrar diese Codes kontrolliert, kann er sie automatisch hinzufügen oder entfernen, oft ohne menschliches Eingreifen. Das ist praktisch und genau deshalb können sie einen Angreifer nicht aufhalten, der bereits in Ihren Registrar-Account eingedrungen ist.
Ihr Registrar kann die serverseitigen Codes nicht eigenständig aufheben. Nur die Registry kann das und nur nach dem Out-of-Band-Verifizierungsschritt.
Der Verifizierungsschritt ist der Kern. Wenn eine legitime Änderung an einer Domain erforderlich ist, durchläuft die Anfrage nicht einfach die automatisierte EPP-Pipeline. Stattdessen löst sie einen manuellen Authentifizierungsprozess aus. Die Registry oder der Registrar, der im Rahmen des Autorisierungsverfahrens der Registry handelt, kontaktiert eine vorab benannte autorisierte Person über einen separaten Kanal. Diese Kontaktaufnahme wird per Rückruf, Passphrase oder einer anderen vereinbarten Methode bestätigt, bevor der Lock vorübergehend aufgehoben wird, damit die Änderung vorgenommen werden kann. Sobald die Änderung abgeschlossen ist, wird der Lock wieder aktiviert.
Es gibt keinen automatisierten, zugangsdatenbasierten Weg, eine von der Registry gesperrte Domain zu ändern. Gestohlene Zugangsdaten allein bringen einen Angreifer nicht weiter, da die letzte Hürde eine menschliche Bestätigung über einen Kanal ist, den der Angreifer nicht kontrolliert.
Da sich die Begriffe ähneln, lassen sie sich leicht verwechseln, weshalb es sich lohnt, die Unterschiede klar herauszuarbeiten.
Ein Registrar-Lock ist der allgemeine Begriff für die clientseitigen Statuscodes, die ein Registrar auf Ihrer Domain setzen kann, um unerwünschte oder versehentliche Änderungen zu verhindern. Ein Transfer-Lock fällt in diese Kategorie: Er blockiert den Transfer einer Domain zu einem anderen Registrar. Beide werden auf Registrar-Ebene innerhalb Ihres Accounts angewendet und können standardmäßig und ohne zusätzliche Kosten vom Registrar gesetzt und aufgehoben werden. Sie sind nützlich und sollten immer aktiviert sein. Aber sie sind Schutzmaßnahmen auf Account-Ebene, was bedeutet, dass jeder, der Zugriff auf Ihren Registrar-Account erhält, sie aufheben kann.
Ein Registry-Lock wird auf Registry-Ebene mithilfe serverseitiger Codes angewendet, die nur die Registry entfernen kann, und nur nach manueller Out-of-Band-Verifizierung. Während Registrar- und Transfer-Locks automatisiert und an den Account gebunden sind, führt ein Registry-Lock einen menschlichen Kontrollpunkt ein.
| – | Registrar-/Transfer-Lock | Registry-Lock |
|---|---|---|
| Wo er angewendet wird | Beim Registrar, innerhalb Ihres Accounts | Bei der Registry, oberhalb des Registrars |
| Wer ihn entfernen kann | Der Registrar, oft automatisch | Nur die Registry, nach manueller Verifizierung |
| Verifizierung für Änderungen | Keine über den Account-Zugang hinaus | Out-of-Band-Bestätigung durch eine benannte Ansprechperson |
| EPP-Statuscodes | clientTransferProhibited, clientUpdateProhibited, clientDeleteProhibited | serverTransferProhibited, serverUpdateProhibited, serverDeleteProhibited |
| Sperrung bei kompromittiertem Account | Nein | Ja |
| Am besten geeignet für | Jede Domain als Grundlage | Geschäftskritische Domains |
Es ist wichtig, beide anzuwenden, um zwei unterschiedliche Ebenen abzudecken. Halten Sie Registrar- und Transfer-Lock für jede Domain aktiv. Fügen Sie zusätzlich den Registry-Lock für die Domains hinzu, deren Verlust Sie sich nicht leisten können, weil sie mit geschäftskritischen Assets verbunden sind. Der Registrar-Lock ist Ihre grundlegende Sicherheitshygiene und der Registry-Lock ist Ihre letzte Verteidigungslinie, wenn alles andere bereits kompromittiert wurde.
Es ist wichtig zu verstehen, was eine Maßnahme leisten kann und auch, wobei sie nicht hilft, um ein falsches Sicherheitsgefühl zu vermeiden.
Die Grenze, die es hervorzuheben gilt, ist die Linie zwischen dem Eintrag auf Registry-Ebene und der DNS-Zone, die Ihr Anbieter hostet. Die Registry weiß, welche Nameserver für Ihre Domain autoritativ sind und genau diese Delegierung schützt ein Registry-Lock. Die eigentlichen A/AAAA-, MX-, TXT– und anderen DNS-Einträge, die den Datenverkehr steuern, liegen in der Zone, die Ihr DNS-Anbieter verwaltet, und werden durch diesen Account abgesichert. Wenn Sie genau verstehen möchten, was sich wo befindet, bildet unser Referenzartikel zu den DNS-Einträgen hinter Domains das im Detail ab.
Nicht jede Domain benötigt dieses Schutzniveau. Prüfen Sie diese kurze Checkliste. Ist Ihre Domain mit einem der folgenden Punkte verknüpft?
Wenn die Antwort auf einen dieser Punkte „Ja“ lautet, ist die Domain ein guter Kandidat für einen Registry-Lock.
Achten Sie ebenso bewusst darauf, was Sie auslassen. Geparkte Domains, reine Redirect-Registrierungen, defensive Registrierungen und Assets mit geringem Wert rechtfertigen einen solchen Dienst nicht. Sie zu sperren erhöht die Kosten und verlangsamt die Routine-Pflege, ohne das Risiko nennenswert zu senken. Wenn Ihr Portfolio auf verschiedene Registrare und Tabellen verteilt ist, zeigt unser Leitfaden zu Domain-Management-Tools, wie Sie es zunächst unter zentrale Kontrolle bringen – denn was Sie nicht sehen, können Sie nicht schützen. Für den breiteren strategischen Überblick verdeutlicht unsere Darstellung des Domain-Managements als Disziplin, wie sich ein Registry-Lock in ein ausgereiftes Portfolio einfügt.
Die Verfügbarkeit des Registry-Locks hängt vom TLD-Betreiber ab. Ein Registrar kann einen Registry-Lock für eine bestimmte TLD nur dann anbieten, wenn die Registry hinter dieser TLD dies unterstützt.
Am bekanntesten ist wohl der Verisign-Registry-Lock-Service für .com und .net. Darüber hinaus bietet eine wachsende Anzahl von ccTLDs und neuen gTLDs gleichwertige Dienste an, manchmal unter anderen Bezeichnungen wie Domain-Lock.
Für alle, die ein gemischtes Portfolio verwalten, sind zwei Dinge wichtig zu wissen. Erstens unterscheiden sich Terminologie, Preisgestaltung und der genaue Verifizierungsablauf von Registry zu Registry. Eine Domain unter .com, eine unter .at und eine unter .de können jeweils unterschiedliche Verfahren aufweisen. Zweitens lässt sich dieses vielfältige Szenario über Anbieter und TLDs hinweg nur schwer verwalten. Bei InterNetX ist unsere AutoDNS-Plattform mit Hunderten von Registrys verbunden und lässt Sie die Verfügbarkeit von Registry-Lock prüfen und diese von einem zentralen Ort aus bereitstellen.
Einen Registry-Lock zu aktivieren ist unkompliziert. Hier ist der Ablauf in der richtigen Reihenfolge.
Sie können einen Registry-Lock selbst überprüfen, indem Sie den öffentlichen Statuseintrag der Domain lesen. Sowohl WHOIS als auch sein Nachfolger RDAP (Registration Data Access Protocol) zeigen die EPP-Statuscodes einer Domain an. Suchen Sie nach den drei serverseitigen Codes. Das Vorhandensein aller drei ist das Signal für einen aktiven Registry-Lock. Wenn Sie nur die clientseitigen Entsprechungen sehen, hat die Domain einen Registrar-Lock, keinen Registry-Lock. Für Ihr Domain-Portfolio werfen Sie einen Blick auf das Dashboard Ihres Anbieters. Es sollte Ihnen den Lock-Status aller Ihrer Domains auf einen Blick anzeigen.
Ein kurzer Hinweis: Die Statusanzeige kann zwischen Registrys und zwischen WHOIS- und RDAP-Output leicht variieren. Wenn die Codes bei einer Quelle fehlen, prüfen Sie daher den RDAP-Eintrag oder das Dashboard Ihres Anbieters, bevor Sie schlussfolgern, dass kein Lock vorhanden ist.
Ein Registry-Lock ist ein manueller Premium-Dienst, was sich auch in der Preisgestaltung widerspiegelt. Die Gebühr wird in der Regel pro Domain und Jahr berechnet, wobei der genaue Betrag je nach Registry und Anbieter variiert. Da die Preise je nach TLD unterschiedlich sind, sollten Sie sich am besten über die aktuellen Preise für die konkreten Domains informieren, die Sie schützen möchten.
Die nächste sinnvolle Frage ist, ob sich die Kosten lohnen. Wägen Sie die jährlichen Kosten pro Domain gegen die tatsächlichen Kosten ab, die der Verlust einer primären Domain mit sich bringt: Umsatzausfälle, ein Ausfall der Unternehmens-E-Mail, der Aufwand und die Störung durch Incident-Response, potenzielle Datenoffenlegung und dauerhafter Markenschaden. Für eine kritische Domain sollte sich ein Registry-Lock auszahlen.
Berücksichtigen Sie auch den operativen Aufwand. Änderungen an einer registry-gesperrten Domain dauern länger, weil sie durch manuelle Verifizierung laufen. Für die richtigen Domains lohnt es sich definitiv. Für die falschen ist es einfach unnötiger Widerstand.
Ein Registry-Lock ist der stärkste Schutz für Ihre wichtigsten Domains. Wenden Sie ihn als Teil eines umfassenderen Verteidigungsansatzes an, bei dem jede Maßnahme einen anderen Fehlerpunkt abdeckt:
Für geschäftskritische Domains ist ein Registry-Lock die richtige Wahl: eine Sicherheitsmaßnahme, die Out-of-Band-Verifizierung bei der Registry nutzt, um Ihre Domains selbst dann zu schützen, wenn Ihr Registrar-Account bereits kompromittiert wurde.
Schützen Sie Ihre Domains in AutoDNS

Für die meisten Domains ja. Ein Registrar- oder Transfer-Lock blockiert versehentliche und unkomplizierte Änderungen und sollte überall aktiv bleiben. Aber er liegt in Ihrem Account, sodass jeder, der Zugriff auf diesen Account erhält, ihn aufheben kann. Für geschäftskritische Domains ergänzen Sie zusätzlich einen Registry-Lock.
Ein Registry-Lock ist ein laufender Dienst, der in der Regel pro Domain und Jahr berechnet wird, und bleibt aktiv, solange Sie ihn behalten. Die Verlängerung des Locks ist getrennt von der Verlängerung der Domain selbst. Halten Sie beides aktuell, denn eine abgelaufene Domain kann verloren gehen, so gut sie auch gesperrt ist.
Sie können ihn nicht aus Ihrem Account heraus aufheben. Eine Änderungsanfrage geht an die Registry oder Ihren Anbieter, die eine benannte autorisierte Person out-of-band per Rückruf oder Passphrase kontaktiert, um sie zu bestätigen. Nach der Verifizierung wird der Lock aufgehoben, die Änderung vorgenommen und der Lock wieder aktiviert.
Um Änderungen an einer gesperrten Domain zu autorisieren, müssen Sie eine Kontaktperson benennen. Wird eine Änderung beantragt, wird diese Person benachrichtigt und muss sie bestätigen. Sie muss per SMS und E-Mail erreichbar sein. Ein Wechsel der Kontaktperson wird schriftlich abgewickelt.
Nein. Sie lösen unterschiedliche Probleme und ergänzen sich gut. Ein Registry-Lock blockiert unautorisierte Änderungen an Ihrer Domain bei der Registry. DNSSEC verwendet kryptographische Signaturen, damit DNS-Antworten während der Übertragung nicht gefälscht werden können. Das eine schützt den Eintrag, das andere seine Authentizität. Nutzen Sie daher beides für kritische Domains.
Wenn der Verlust einer Domain eine echte Krise wäre. Eine einfache Faustregel: Würde ein Ausfall der Domain für einen Tag einen Notfall auslösen, sperren Sie sie. Würde es eine Woche lang niemand bemerken, braucht sie ihn vermutlich nicht. Umsatz-, Unternehmens-E-Mail- und Login-Domains sind die typischen Kandidaten.